CodeRabbit 出 100 万美元请大家扫漏洞:每家组织最高 $5,000,11 月 8 日截止
100 万美元总额,官方出钱替你扫仓库
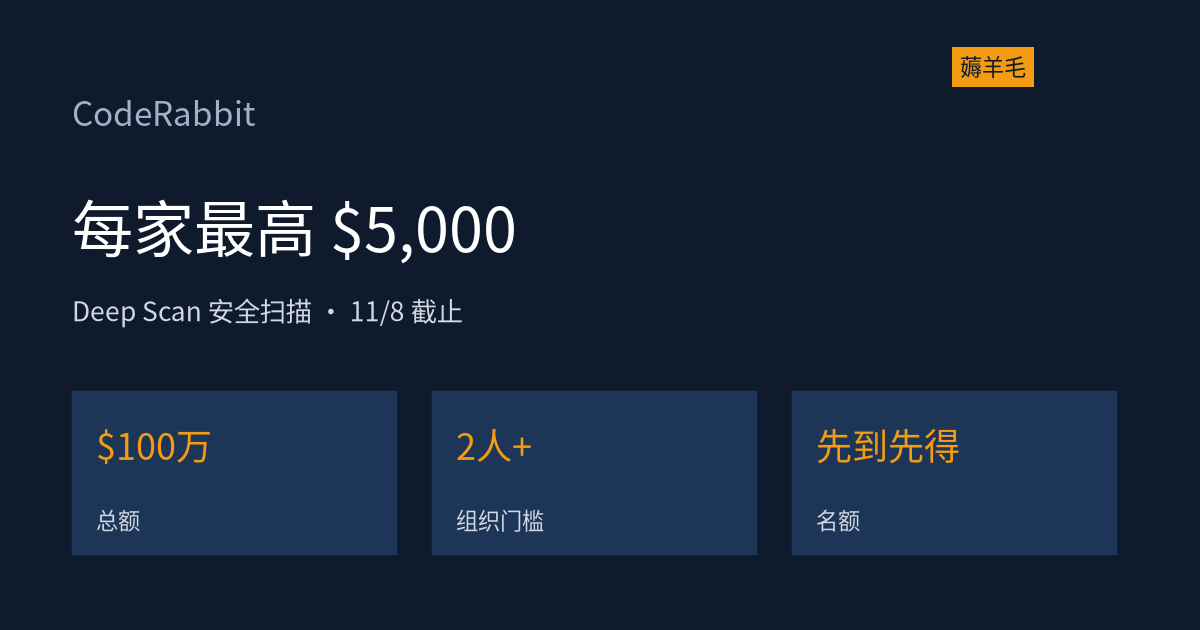
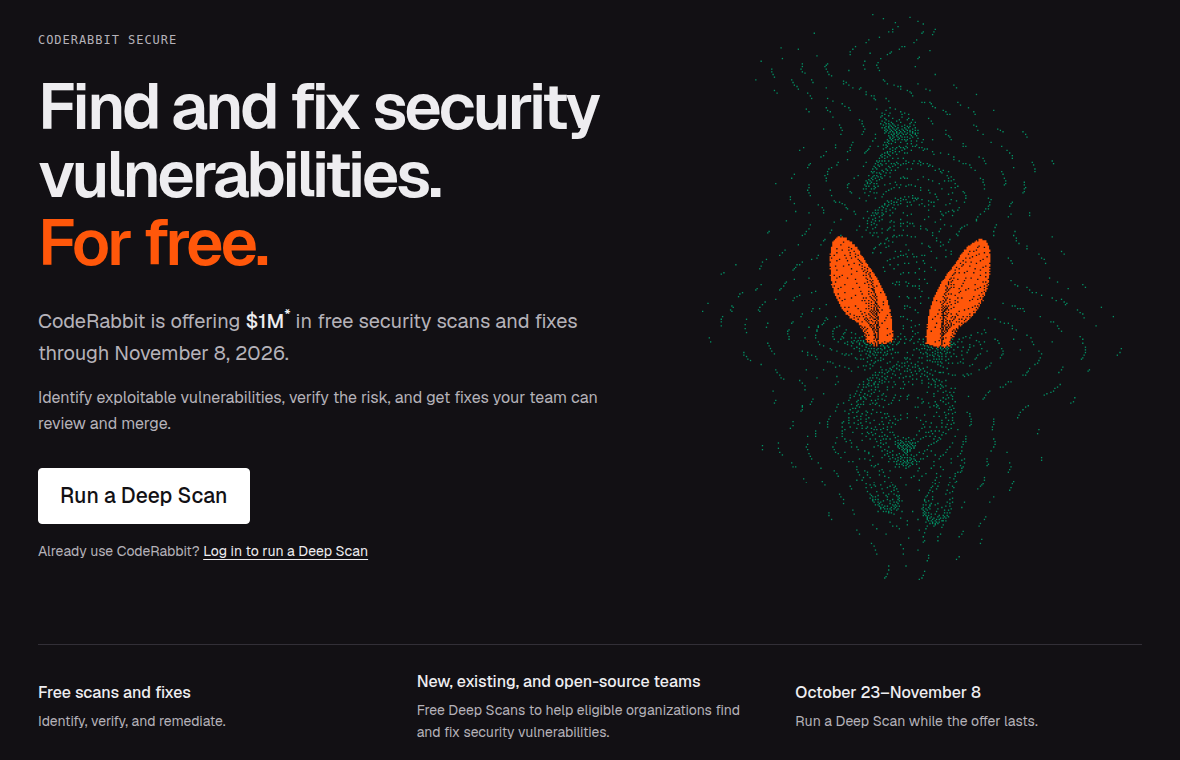
AI 代码审查工具 CodeRabbit 这周放了个不小的羊毛:拿出总额 100 万美元,替所有符合条件的团队承担旗下安全扫描产品 Deep Scan 的费用。活动页标题写得很直白——「查找并修复安全漏洞,免费」。窗口是 10 月 23 日到 11 月 8 日,每家组织最高覆盖 5,000 美元的扫描与修复用量,共享池先到先得,池子耗尽就提前结束,不是人人保底。
Deep Scan 扫的是什么
Deep Scan 是 CodeRabbit Secure 里的一项能力,和普通 PR 审查不一样,它扫的是整个仓库已提交的代码:先把代码库的结构、入口和信任边界摸清,再用语义分析判断某个漏洞是不是真的能被利用,最后还有独立验证器复核,只把「有证据支撑」的发现交给团队——避免那种报一堆误报、没人想看的扫描报告。对选定的发现,它还能按你仓库的规范起草修复 PR,人工 review 之后合并。官方说背后用的是 GPT 6.1 Sol 与 GPT Cyber 模型;官方通稿里的数据是,过去 30 天它在 600 家组织里找出了 8,000 多个高危或严重漏洞,其中越权访问、SQL 注入、认证失效三类占了七成以上——都是些老毛病,藏在活跃代码库里没人管。
参加条件和步骤
条件只有一条硬的:组织成员数 ≥ 2。开源项目、CodeRabbit 的现有客户、过往客户、从没用过的团队都符合资格。步骤很简单:注册或登录 CodeRabbit,连接一个代码仓库(可以先挑团队最依赖的那个),运行 Deep Scan,费用在每家 5,000 美元上限和总额度之内由官方承担。官网页脚的细则把关键数字写全了,截出来放下面,省得口说无凭:

细则里还有一条容易踩的:领了额度没用完,不结转——过了 11 月 8 日、或者总额度先被领完,剩下的就作废。截止时间是太平洋时间 11 月 8 日 23:59:59,换算成北京时间是 11 月 9 日下午,国内团队实际能用的时间比字面多半天,但别真拖到最后一天。
怎么选
两人以上的小团队、开源维护者团队最值得跑一趟:一次正经的全仓安全深扫,平时是企业级产品的价位,这次在额度内不用掏钱。单人维护者就别忙了,官方写明组织要 2 人及以上,一个人注册报名也过不了。只想要 API Token 额度的人也绕道——这是产品内的扫描服务,额度导不出来当 Key 用,和本站平时发的模型额度羊毛不是一回事。
购买前须知
先到先得意味着越晚跑、池子越可能见底,想扫就尽早;跑 Deep Scan 要给它读仓库代码的权限,私有仓库、公司仓库先看一眼官方 Trust Center 的数据政策再决定拿哪个仓试;官方只承诺对「验证过、证据支撑」的发现做修复,不承诺每个发现都会被修掉;本文数字均来自官网活动页与官方博客(2026 年 10 月 29 日核对),细则如有调整以官网为准。
出处
CodeRabbit 官网活动页 coderabbit.ai/security/free-deep-scan(总额、窗口、细则);CodeRabbit 官方博客《We're covering $1 million in security scans and fixes through November 8, 2026》(2026-10-27,每家 5,000 美元、2 人以上组织口径)。
 微信扫一扫,打开后点右上角转发